Pour les RSSI, DSI et responsables conformité
Faites de la cybersécurité un réflexe pour chacun de vos collaborateurs
Vos équipes ont suivi la sensibilisation à la cybersécurité. Takotac les entraîne en binômes sur vos propres règles de sécurité, jusqu'à ce que le bon geste devienne automatique : face à un e-mail suspect, un fichier à envoyer ou une visioconférence sensible.
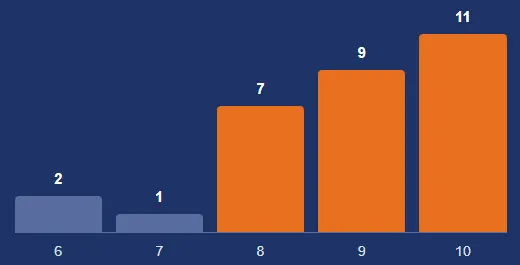
Évaluation de 30 agents de la Commission européenne, juillet 2022
8,9/10
note moyenne de l'expérience
23/30
comprennent mieux ce qu'on attend d'eux qu'avec une formation classique
28/30
recommandent la méthode
62 %
des violations de données impliquent un facteur humain
LE FACTEUR HUMAIN
Le premier pare-feu se trouve entre la chaise et le clavier
Un clic sur un lien piégé, un fichier envoyé au mauvais endroit, un mot de passe réutilisé : la majorité des incidents commencent par un geste humain. Dans les administrations publiques, la part atteint 69 %.
Vos outils de sécurité ne suffisent pas si les gestes du quotidien ne suivent pas. C'est pourquoi Takotac entraîne les personnes, jusqu'à ce que le bon geste devienne un réflexe.
Source : Verizon, Data Breach Investigations Report 2026, plus de 22 000 violations de données analysées dans 145 pays.
Vos collaborateurs connaissent les règles. Sous pression, ils ne les appliquent pas.
Tout le monde sait qu'il ne faut pas cliquer sur un lien douteux. Pourtant, en fin de journée, devant un e-mail urgent qui semble venir du service informatique, on clique. On envoie un fichier sensible par un service grand public parce que c'est plus rapide. On garde un document important sur son poste au lieu de l'espace sécurisé.
Chacun de ces gestes est une porte ouverte. Et vos règles évoluent : nouveaux outils autorisés, nouvelles menaces, nouvelles procédures. Vos collaborateurs n'ont pas toujours la dernière version en tête.
Pourquoi la sensibilisation seule ne suffit pas
E-learning obligatoire, campagnes d'affichage, faux e-mails d'hameçonnage : ces actions informent. Elles ne créent pas d'automatisme. À la Commission européenne, des agents qui avaient déjà suivi le module en ligne ont découvert pendant l'entraînement des règles qu'ils ignoraient.
CONNAÎTRE LA RÈGLE
S'apprend par la sensibilisation et le e-learning
LE FAIRE AUTOMATIQUEMENT
S'entraîne par la répétition, comme un pilote répète ses procédures d'urgence.
La directive européenne NIS2 demande aux entités concernées des pratiques de cyberhygiène et des formations à la cybersécurité. Takotac s'intègre à votre plan de sensibilisation pour que ces formations se traduisent en comportements.
Les situations que Takotac entraîne
Chaque scénario part de votre politique de sécurité, de votre charte informatique et des outils autorisés chez vous.
Par exemple :
E-mails suspects et hameçonnage
Reconnaître une demande frauduleuse, ne pas cliquer, la signaler au bon interlocuteur.
Mots de passe et double authentification
Passephrase, un mot de passe par service, gestionnaire de mots de passe, second facteur.
Stockage des documents
Enregistrer dans l'espace sécurisé et sauvegardé, jamais sur le disque local du poste.
Information sensible
Qui décide du niveau de confidentialité, avec qui partager, quand chiffrer avant l'envoi.
Transfert de fichiers
Utiliser les outils de l'entreprise, pas les services de transfert grand public.
Clés USB et supports amovibles
Savoir pourquoi les éviter et quoi utiliser à la place.
Visioconférences sensibles
Choisir le bon outil selon la confidentialité, contrôler qui participe et ce qui est partagé.
Données personnelles
Appliquer le RGPD au quotidien : ce qu'on note, ce qu'on partage, ce qu'on conserve.
A quoi ressemble un entrainement
Extraits d'un questionnaire réel, adaptés. L'un des deux collaborateurs lit la question, l'autre répond, puis ils comparent avec la réponse attendue et son explication.
QUESTION
Vous recevez un e-mail vous demandant de réinitialiser le mot de passe de votre poste.
À quoi faites-vous attention ?
Réponse attendue
Je vérifie d'abord que l'e-mail est légitime. Sinon, c'est une tentative d'hameçonnage et je la signale.
QUESTION
Un partenaire vous demande d'apporter votre présentation sur une clé USB.
Que faites-vous ?
Réponse attendue
Je ne l'apporte pas sur une clé : elle peut infecter un poste et se perdre. Je partage la présentation à l'avance avec l'outil de partage de l'entreprise.
QUESTION
Vous voulez un mot de passe long, impossible à deviner et facile à retenir.
Comment faites-vous ?
Réponse attendue
J'utilise une phrase de passe, en mêlant éventuellement plusieurs langues. Par exemple :
Je*prends*un café*every*morning.
Comment se déroule le dispositif
1
Repérer les règles mal appliquées
À partir de vos audits, incidents et campagnes d'hameçonnage simulé.
2
Partir de vos sources
Politique de sécurité, charte informatique, guides internes, validés avec votre RSSI.
3
Construire les questionnaires
Des règles aux mises en situation, du cas simple au cas réel, chaque réponse expliquée.
4
S'entraîner en binômes
L’entraîneur pose la question et vérifie que la réponse de son collègue correspond, dans l’esprit, à la bonne réponse. Puis les rôles s’inversent.
5
Mesurer et mettre à jour
Nouveaux outils, nouvelles menaces : les questionnaires évoluent avec vos règles.
étude de cas
Commission européenne :
les réflexes fondamentaux de cybersécurité
L'objectif
Faire acquérir aux agents les réflexes fondamentaux de cybersécurité, pour protéger le travail et les infrastructures de la Commission.
La démarche
Un questionnaire construit sur les règles internes : mots de passe, information sensible non classifiée, stockage, transfert de fichiers, visioconférence.
Ce que les participants demandent ensuite
Appliquer la méthode à la protection des données personnelles, à la gestion documentaire, à l'éthique, au circuit de la dépense et à la sécurité au travail.
Note donnée à l'expérience, de 1 à 10
Nombre de participants par note, sur 30
23/30
comprennent mieux ce qu'on attend d'eux qu'avec une formation classique
0/30
jugent la formation classique plus efficace
« La méthode est tout simplement géniale ! Interaction, drill, apprentissage et surtout retours au bureau immédiats. »
Fabienne W., Commission européenne
Les indicateurs que vous suivez
Takotac se juge sur vos chiffres, pas sur un questionnaire de satisfaction :
Taux de clic lors de simulations d'hameçonnage
Signalement des emails suspects
Incidents liés à une erreur humaine
Demandes au support sur des cas déjà documentés
Ecarts relevés en audit
Ce qu'en disent les participants
« Une façon très utile d'apprendre et de garder ses connaissances : on n'apprend pas seulement pour la session, pour tout oublier ensuite. »
Laure G.
« L'information reste vraiment en mémoire ! »
Grigoria K.
« Répéter et acquérir des réflexes est la clé de l'apprentissage. »
Christophe C.
« Beaucoup appris, c'était parfait ! Excellente façon d'apprendre. Agréable, efficace et ludique. »
Anne-Hélène D.
« Pas la formation PowerPoint classique. Une activité plus dynamique et plus pratique. »
Iñigo
« Une bonne façon d'acquérir des réponses réflexes face aux situations courantes. »
Thierry P.
Questions fréquentes des RSSI
Takotac remplace-t-il les e-learning de sensibilisation ?
Non. L'e-learning transmet les règles ; Takotac les ancre. Il intervient après, pour que ce qui a été appris soit appliqué au quotidien.
Les questions sont-elles génériques ?
Non. Elles sont construites à partir de votre politique de sécurité, de votre charte informatique et des outils autorisés dans votre organisation, puis validées avec votre RSSI.
Combien de temps dure une session ?
Il faut compter entre 2h et une demi-journée pour un groupe d'une trentaine de personnes.
Faut-il des connaissances techniques ?
Non. Takotac s'adresse à tous les collaborateurs et porte sur les réflexes du quotidien. Il n'est pas conçu pour former des spécialistes de la sécurité.
Est-ce utile dans le cadre de NIS2 ?
NIS2 demande des pratiques de cyberhygiène et des formations à la cybersécurité. Takotac peut faire partie de votre plan de formation ; il ne remplace pas les autres mesures exigées.
Peut-on l'appliquer à d'autres règles internes ?
Oui. Par exemple, les participants de la Commission ont eux-mêmes proposé la protection des données personnelles, la gestion documentaire ou le circuit de la dépense.
Prêt à faire de vos règles de sécurité des réflexes ?
Un échange de 30 minutes pour évaluer si Takotac convient à votre o'rganisation. Sans engagement.
EXEMPLE GRATUIT
Méthode Takotac pour la cybersécurité
TAKOTAC
Takotac est un service de Key Partners, cabinet de conduite du changement.
16 boulevard Saint-Germain, CS 70514, 75237 Paris Cedex 5
01 78 76 74 41
Voir aussi
Takotac, l’entraînement qui transforme les bonnes pratiques en réflexes
Takotac est une méthode d’entraînement entre pairs créée par Key Partners, cabinet de conduite du changement. Elle part des sources de votre organisation (procédures, manuels, savoir-faire de vos meilleurs éléments) pour construire des questionnaires progressifs. En binômes, l’entraîneur vérifie que la réponse de son collègue correspond à la bonne pratique, puis les rôles s’inversent, jusqu’au réflexe.
Takotac pour les équipes commerciales : traitement des objections, défense de la marge, intégration des nouveaux commerciaux. Pour les réseaux de franchise : application du manuel opératoire dans chaque point de vente. Pour la sensibilisation à la cybersécurité : les bons réflexes face à l’hameçonnage, aux fichiers sensibles et aux données personnelles.